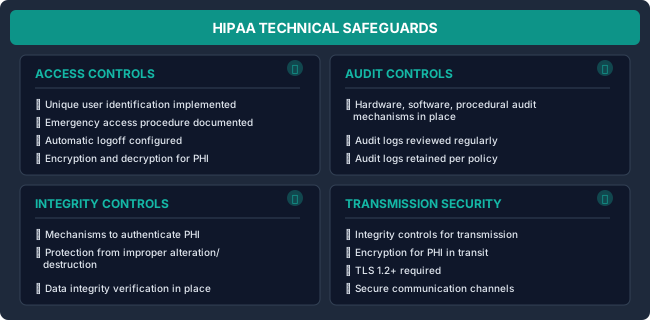
Regulatory compliance checklists for HIPAA, SOX, FDA, and FedRAMP
Compliance checklists help ensure software systems meet regulatory requirements. These checklists should be customized based on your specific regulatory environment and used throughout the development lifecycle.
Design Controls (ISO 13485:2016 §7.3, formerly 21 CFR 820.30)
☐ Design and development plan established
☐ Design input requirements documented
☐ Design output documents created
☐ Design review conducted and documented
☐ Design verification completed
☐ Design validation completed
☐ Design transfer procedures followed
☐ Design changes controlled
Software Development (IEC 62304)
Activity
Class A
Class B
Class C
Development planning
Required
Required
Required
Requirements analysis
Required
Required
Required
Architecture design
-
Required
Required
Detailed design
-
-
Required
Unit verification
-
Required
Required
Integration testing
-
Required
Required
System testing
Required
Required
Required
Traceability Requirements
☐ Requirements traced to design
☐ Design traced to code
☐ Code traced to tests
☐ Tests traced to requirements
☐ Risks traced to mitigations
☐ Traceability matrix maintained
Documentation (DHF)
Design History File Contents:

□ User needs document
□ Design input (requirements)
□ Risk analysis (FMEA, Hazard Analysis)
□ Design output (specifications)
□ Design review records
□ Verification records (test results)
□ Validation records (user testing)
□ Change control records
□ Design transfer records
This section fulfills ISO 13485 requirements for regulatory requirements (4.1.1), internal audit (8.2.2), and control of records (4.2.4), and ISO 27001 requirements for compliance with legal requirements (A.5.31), compliance verification (A.5.36), and information security policies (A.5.1).